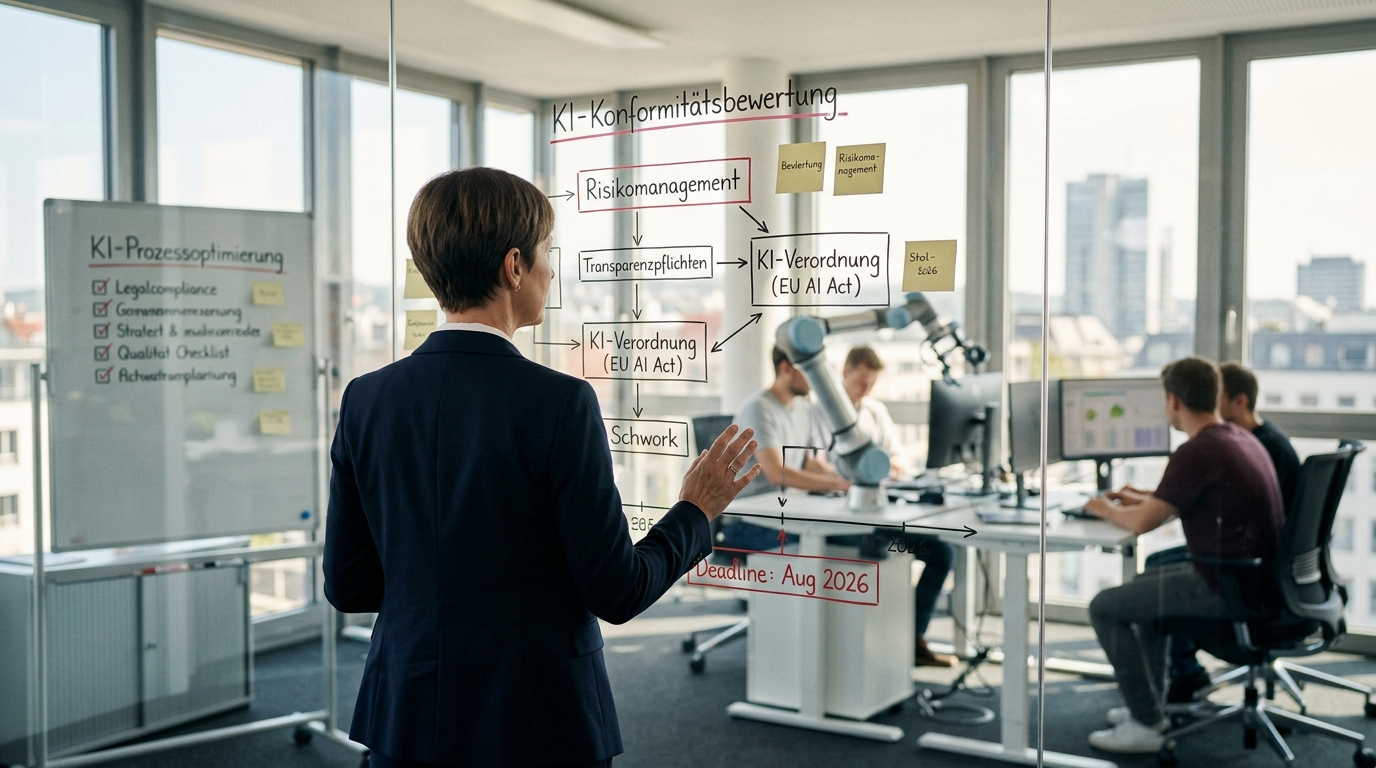
Am 2. Dezember 2027 greifen die Hochrisiko-Pflichten des EU AI Act für Systeme nach Anhang III vollständig – ursprünglich war der 2. August 2026 vorgesehen, das AI-Omnibus-Paket (in Kraft seit 27. Juli 2026) hat die Frist um 16 Monate verschoben. Klingt nach Luft, ist aber keine Ausrede zum Zurücklehnen: Wer bis dahin kein dokumentiertes KI-Inventar vorlegen, keine technische Dokumentation seiner Systeme nachweisen und keine interne Governance benennen kann, riskiert Bußgelder, die sich am weltweiten Jahresumsatz bemessen. Für ein Unternehmen mit 50 Mitarbeitenden und 10 Millionen Euro Umsatz können das als KMU bis zu 300.000 Euro sein (3 % des Jahresumsatzes – für KMU zieht die Verordnung den niedrigeren der beiden Werte aus Prozentsatz und Fixbetrag heran), selbst wenn das eingesetzte System nur als Anhang einer Personalentscheidung dient. Ich würde fast soweit gehen zu behaupten, dass die meisten Geschäftsführer den AI Act entweder als Großkonzernthema abtun oder auf den Rechtsanwalt / Datenschützer warten, der ihnen eine fertige Checkliste schickt. Beides ist ein Fehler. Der AI Act ist primär ein Prozessthema, kein Rechtsthema. Die eigentliche Arbeit liegt darin, zu wissen, welche KI-Systeme im Unternehmen überhaupt laufen, was sie entscheiden oder vorschlagen, und ob dabei personenbezogene Daten oder risikorelevante Kategorien wie Kredit, Personal oder Sicherheit im Spiel sind. Dieser Artikel zeigt, welche konkreten Schritte bis Dezember 2027 anstehen, worauf es bei einem KI-Inventar ankommt und wie ein pragmatischer Einstieg aussieht, ohne die kommende Zeit im Compliance-Modus zu verbringen.
Was der EU AI Act für Betreiber im Mittelstand konkret bedeutet
Der EU AI Act ist seit August 2024 in Kraft und folgt einem gestaffelten Zeitplan, der im Sommer 2026 durch das AI-Omnibus-Paket noch einmal angepasst wurde. Wer die verschobenen Fristen als Grund zum Warten nimmt, gerät trotzdem irgendwann unter Zeitdruck – Dezember 2027 ist näher, als es sich gerade anfühlt. Die Verordnung unterscheidet vier Risikokategorien: unakzeptables Risiko (verboten), hohes Risiko, begrenztes Risiko (Transparenzpflichten) und minimales Risiko. Für Mittelständler ist vor allem die Hochrisiko-Kategorie relevant, denn dort liegen die harten Pflichten: technische Dokumentation, Konformitätsbewertung, Registrierung in der EU-Datenbank und laufendes Risikomanagement.
Als „Betreiber" gilt laut Artikel 3 der Verordnung jede natürliche oder juristische Person, die ein KI-System in eigener Verantwortung einsetzt, also auch das Unternehmen, das ein Drittanbieter-Tool für Personalauswahl, Kreditbewertung oder Arbeitszeitüberwachung nutzt. Der Irrtum, nur Hersteller seien betroffen, zieht sich durch viele Geschäftsführungsgespräche. Tatsächlich trägt der Betreiber eigene Pflichten, sobald ein Hochrisiko-System eingesetzt wird, unabhängig davon, ob er es selbst entwickelt hat.
Die Verbote der ersten Stufe gelten bereits seit Februar 2025. Dazu gehören unter anderem Systeme zur biometrischen Fernidentifikation in Echtzeit im öffentlichen Raum, manipulative Subliminal-Techniken und Social-Scoring-Systeme durch öffentliche Stellen. Eine neunte verbotene Praxis kommt durch das AI-Omnibus-Paket im Dezember 2026 hinzu. Für die meisten Mittelständler ist das beherrschbar. Die eigentliche Herausforderung liegt in der Hochrisiko-Stufe, die – nach der Verschiebung – ab Dezember 2027 greift.
Das KI-Inventar: Warum es die erste und wichtigste Aufgabe ist
Ohne eine vollständige Liste aller eingesetzten KI-Systeme ist jede Compliance-Diskussion abstrakt. Das KI-Inventar ist der Ausgangspunkt, von dem alle weiteren Schritte abhängen: Risikoklassifizierung, Dokumentation, Verantwortlichkeit und gegebenenfalls Meldepflicht.
Ein KI-Inventar im Sinne des AI Act erfasst für jedes System mindestens: den Namen und Anbieter des Systems, den Verwendungszweck im Unternehmen, die verarbeiteten Datenkategorien, die Art der Ausgabe (Empfehlung, automatisierte Entscheidung oder Unterstützung) und die Betroffenengruppe. Wer diese fünf Felder für jedes eingesetzte System ausgefüllt hat, kann die Risikoklasse bestimmen.
Der Teufel steckt im Detail der Bestandsaufnahme. In einem illustrativen Beispiel: Ein Unternehmen mit 80 Mitarbeitenden stellt bei einer strukturierten Inventarisierung fest, dass es neben dem bekannten ERP-Modul mit KI-Funktionen noch drei weitere Systeme betreibt, darunter ein HR-Tool mit automatisierter Kandidatenvorauswahl und ein Kreditlimit-Tool im Vertrieb. Beide fallen potenziell in die Hochrisikokategorie nach Anhang III des AI Act. Das ist kein Sonderfall, sondern das typische Bild, das sich ergibt, wenn Einkauf und Fachabteilungen Tools eigenständig einführen.
Die Inventarisierung sollte strukturiert geschehen, nicht als einmalige E-Mail-Runde, sondern als geführter Prozess mit Abfragen an Fachabteilungsleiter, IT und Einkauf. Für einen Mittelständler mit bis zu 250 Mitarbeitenden ist das in vier bis sechs Wochen erreichbar, wenn die Verantwortlichkeit klar zugewiesen ist.
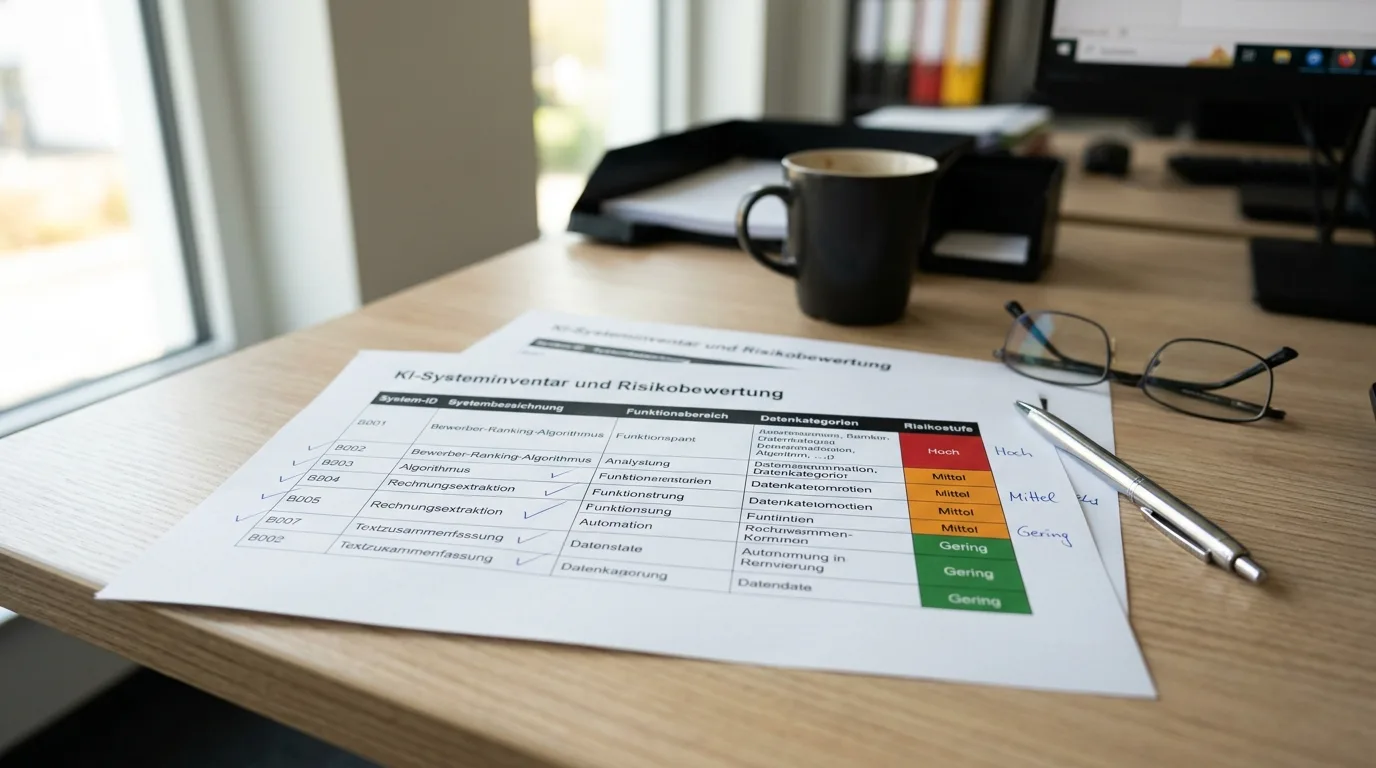
Die interne Governance muss nicht komplex sein. Für einen Mittelständler reicht in der Regel eine klare Zuordnung: Wer ist für welches KI-System verantwortlich? Wer prüft neue Systeme vor Einführung auf Risikoklasse? Wer stellt sicher, dass Logging aktiviert und aufbewahrt wird? Diese drei Fragen schriftlich beantwortet zu haben, ist mehr wert als ein 80-seitiges Policy-Dokument, das niemand liest.
Arbeitsblatt mit 15 Punkten zum Abhaken — aus dem Abschnitt „Das KI-Inventar: Warum es die erste und wichtigste Aufgabe ist“.
Hochrisiko-Pflichten: Was ab Dezember 2027 dokumentiert sein muss
Für Systeme der Hochrisiko-Kategorie verlangt der AI Act vom Betreiber konkret: die Führung von Protokollen über den Betrieb des Systems (Logging), die Sicherstellung, dass das System bestimmungsgemäß eingesetzt wird, die Benennung eines internen Ansprechpartners für KI-Governance sowie die Information der betroffenen natürlichen Personen, sofern das System sie direkt betrifft.
Hinzu kommt die Pflicht zur Zusammenarbeit mit dem Anbieter des Systems: Der Anbieter schuldet als Hersteller die technische Dokumentation und die EU-Konformitätserklärung. Als Betreiber sollten Sie prüfen, ob Ihr Anbieter diese Unterlagen liefern kann und wird. Wenn ein Softwareanbieter auf Nachfrage keine technische Dokumentation nach Anhang IV des AI Act vorlegen kann, ist das ein konkretes Vertragsproblem, das spätestens jetzt in Vertragsverhandlungen gehört.
Zeitplan und Bußgeldrahmen: Was auf dem Spiel steht
Der gestaffelte Zeitplan des AI Act sieht nach der Anpassung durch das AI-Omnibus-Paket grob folgende Meilensteine vor: Februar 2025 für die Verbote (plus eine neunte verbotene Praxis ab Dezember 2026), August 2025 für GPAI-Modell-Pflichten und Marktüberwachung, Dezember 2027 für Hochrisiko-Pflichten nach Anhang III – verschoben vom ursprünglich geplanten August 2026. Für Hochrisiko-Systeme nach Anhang I, etwa KI in Aufzügen oder Spielzeug, gilt seit der Verschiebung der 2. August 2028.
Für Betreiber, die gegen Hochrisiko-Pflichten verstoßen, sieht Artikel 99 des AI Act Bußgelder von bis zu 3 % des gesamten weltweiten Jahresumsatzes oder 15 Millionen Euro vor – es gilt jeweils der höhere Wert. Für KMU, einschließlich Startups, gilt die umgekehrte Regel: Hier zieht die Verordnung den niedrigeren der beiden Werte heran, was die Bußgelder in der Praxis spürbar begrenzt. Was das in der Praxis bedeutet: Die Aufsichtsbehörden werden vermutlich nicht mit Maximalstrafen beginnen, aber der Reputationsschaden eines öffentlichen Verfahrens ist für einen Mittelständler oft gravierender als die Geldbuße selbst.
Wer den Zeitplan ernst nimmt, beginnt jetzt mit dem KI-Inventar, klassifiziert die Systeme anhand der Anhänge III und I der Verordnung, klärt mit Anbietern die Dokumentationspflichten und richtet eine einfache interne Governance ein. Das ist ein überschaubares Projekt, kein mehrjähriges Transformationsprogramm – und die zusätzliche Zeit bis Dezember 2027 ist ein Puffer, kein Freibrief.
Pragmatischer Einstieg: Drei Schritte vor dem Jahresende
Der pragmatischste Weg in die Compliance führt über drei aufeinander aufbauende Schritte. Erstens: Bestand erheben. Jede eingesetzte Software mit KI-Funktionen wird erfasst, mit Verwendungszweck, Dateninput und Ausgabetyp. Zweitens: Risikoklasse bestimmen. Anhang III des AI Act listet die Hochrisiko-Anwendungsfelder abschließend auf, darunter Beschäftigung, Bildung, Kredit, kritische Infrastruktur und Strafverfolgung. Wer dort landet, hat Handlungsbedarf. Drittens: Verantwortlichkeit festlegen. Für jedes relevante System wird eine interne Person benannt, die die Betreiberpflichten koordiniert und den Kontakt zum Anbieter hält.
Diese drei Schritte lassen sich ohne externes Rechtsmandat durchführen. Sobald Hochrisiko-Systeme identifiziert sind, empfiehlt es sich, einen Fachanwalt für die vertragliche Absicherung gegenüber Anbietern hinzuzuziehen. Aber die operative Vorarbeit, das Inventar, die Klassifizierung, die Governance-Struktur, liegt in der Verantwortung der Geschäftsführung und lässt sich nicht delegieren.
Der AI Act gibt dem Mittelstand keinen Freifahrtschein, aber er gibt klare Kategorien vor. Wer diese Kategorien kennt und sein eigenes System-Portfolio ehrlich bewertet, weiß innerhalb weniger Wochen, ob und wo Handlungsbedarf besteht. Das ist kein juristisches Projekt, sondern operative Hausaufgabe.
Der AI Act gibt dem Mittelstand keinen Freifahrtschein, aber er gibt klare Kategorien vor. Wer diese Kategorien kennt und sein eigenes System-Portfolio ehrlich bewertet, weiß innerhalb weniger Wochen, ob und wo Handlungsbedarf besteht. Das ist kein juristisches Projekt, sondern operative Hausaufgabe.
Häufige Fragen
Ab wann gilt der EU AI Act für Mittelständler in Deutschland?
Die Hochrisiko-Pflichten des EU AI Act greifen ab August 2026 – Verbote für bestimmte KI-Praktiken gelten bereits seit Februar 2025.
Der EU AI Act trat im August 2024 in Kraft und folgt einem gestaffelten Zeitplan. Verbote unakzeptabler KI-Praktiken (z. B. Social Scoring, manipulative Systeme) sind seit Februar 2025 wirksam. Die Pflichten für Hochrisiko-KI-Systeme nach Anhang III der Verordnung greifen ab August 2026. Betroffen sind alle Unternehmen, die in der EU tätig sind – unabhängig von Sitz oder Größe \[1\].
Bin ich als Mittelständler Hersteller oder Betreiber im Sinne des AI Act?
Wer ein KI-System eines Drittanbieters im eigenen Geschäftsbetrieb einsetzt, gilt als Betreiber – mit eigenständigen Pflichten, unabhängig vom Anbieter.
Die Unterscheidung ist entscheidend: Hersteller entwickeln und vertreiben KI-Systeme, Betreiber setzen sie in eigener Verantwortung ein. Artikel 3 des AI Act definiert den Betreiber als jede natürliche oder juristische Person, die ein KI-System unter eigener Verantwortung verwendet. Ein Mittelständler, der ein HR-Tool mit automatisierter Vorauswahl oder ein Kreditbewertungssystem einsetzt, ist Betreiber und trägt eigene Pflichten bezüglich Logging, Governance und Transparenz \[1\].
Was gehört zwingend in ein KI-Inventar nach dem AI Act?
Ein vollständiges KI-Inventar erfasst für jedes System: Anbieter, Zweck, Datenkategorien, Ausgabetyp und Betroffenengruppe.
Der AI Act schreibt kein starres Inventarformat vor, aber die Risikoklassifizierung setzt bestimmte Mindestinformationen voraus. Praktisch sollte ein KI-Inventar für jedes System enthalten: Name und Anbieter, konkreter Verwendungszweck im Unternehmen, verarbeitete Datenkategorien (insbesondere personenbezogene oder sensitive Daten), Art der Ausgabe (automatisierte Entscheidung, Empfehlung oder Unterstützung) sowie die betroffene Gruppe (Mitarbeitende, Kunden, Dritte). Diese Felder ermöglichen die Zuordnung zu einer Risikokategorie nach Anhang III oder Anhang I der Verordnung \[1\].
Welche KI-Anwendungen fallen typischerweise in die Hochrisiko-Kategorie?
Anhang III des AI Act listet Hochrisiko-Felder abschließend: Beschäftigung, Kredit, Bildung, kritische Infrastruktur und Strafverfolgung gehören dazu.
Anhang III des EU AI Act nennt konkrete Anwendungsfelder, in denen KI-Systeme als hochriskant gelten. Für Mittelständler relevant sind vor allem: KI zur Personalauswahl oder Leistungsbewertung, KI zur Kreditwürdigkeitsprüfung, Systeme zur Arbeitszeitsteuerung mit Verhaltensüberwachung sowie KI-gestützte Sicherheitssysteme in kritischer Infrastruktur. Ob ein konkretes Tool darunter fällt, hängt von seinem tatsächlichen Verwendungszweck ab, nicht vom Marketing-Label des Anbieters \[1\].
Was muss ich von meinem KI-Softwareanbieter verlangen?
Als Betreiber eines Hochrisiko-Systems haben Sie das Recht, vom Anbieter die technische Dokumentation und die EU-Konformitätserklärung einzufordern.
Der Hersteller eines Hochrisiko-KI-Systems ist verpflichtet, eine technische Dokumentation nach Anhang IV des AI Act zu erstellen und eine EU-Konformitätserklärung auszustellen. Als Betreiber sollten Sie diese Unterlagen aktiv anfordern und prüfen, ob der Anbieter sie liefern kann. Fehlen diese Dokumente, ist das ein vertragliches Risiko, das Sie gegenüber dem Anbieter adressieren müssen. Ergänzend sollten Verträge Regelungen zu Logging-Pflichten, Updates bei regulatorischen Änderungen und Haftungsverteilung enthalten \[1\].
Wie hoch sind die Bußgelder bei Verstößen gegen den EU AI Act?
Verstöße gegen Betreiberpflichten bei Hochrisiko-KI können Bußgelder von bis zu 3 % des weltweiten Jahresumsatzes nach sich ziehen.
Der AI Act sieht abgestufte Bußgelder vor. Verstöße gegen Verbote (Artikel 5) können bis zu 35 Millionen Euro oder 7 % des weltweiten Jahresumsatzes kosten. Verstöße gegen Hochrisiko-Pflichten durch Betreiber sind mit bis zu 15 Millionen Euro oder 3 % des Jahresumsatzes belegt. Für KMU sieht die Verordnung verhältnismäßige Sanktionen vor, was Aufsichtsbehörden ermöglicht, niedrigere Beträge festzusetzen. Entscheidend ist jedoch, dass auch ein Verfahren ohne Höchststrafe erheblichen Reputationsschaden verursachen kann \[1\].
Brauche ich für die AI-Act-Compliance zwingend einen Rechtsanwalt?
Die operative Vorarbeit – Inventar, Klassifizierung, Governance – ist Aufgabe der Geschäftsführung; rechtliche Beratung ist erst bei identifizierten Hochrisiko-Systemen sinnvoll.
Ein Fachanwalt ist für die vertragliche Absicherung gegenüber Anbietern und für grenzwertige Klassifizierungsfragen sinnvoll. Die eigentliche Vorarbeit lässt sich jedoch intern leisten: Bestand erheben, Risikoklasse bestimmen, Governance-Verantwortung zuweisen. Wer ohne diese Grundlagen zum Anwalt geht, zahlt für Beratung, die noch gar keinen konkreten Gegenstand hat. Die sinnvolle Reihenfolge ist daher: erst Inventar und Klassifizierung, dann rechtliche Beratung für die identifizierten Hochrisiko-Systeme.
Was ist, wenn ein KI-Tool von einer Fachabteilung ohne IT-Freigabe eingeführt wurde?
Shadow-AI ist kein Randphänomen: Tools, die Fachabteilungen eigenständig einführen, fallen trotzdem unter die Betreiberpflichten des Unternehmens.
Wenn eine Fachabteilung eigenständig ein KI-Tool abonniert, ohne IT oder Geschäftsführung einzubeziehen, bleibt das Unternehmen als Betreiber haftbar. Der AI Act kennt keine Ausnahme für interne Beschaffungsprozesse. Das ist ein konkreter Grund, die Inventarisierung nicht nur als IT-Aufgabe zu verstehen, sondern als geführten Prozess, der alle Abteilungen einbezieht. Ergänzend empfiehlt sich eine interne Richtlinie, die den Einsatz neuer KI-Tools an eine Vorab-Freigabe mit Risikoprüfung knüpft.
Dieser Artikel wurde mit Unterstützung von KI erstellt.